ΗΜΕΡΙΔΑ
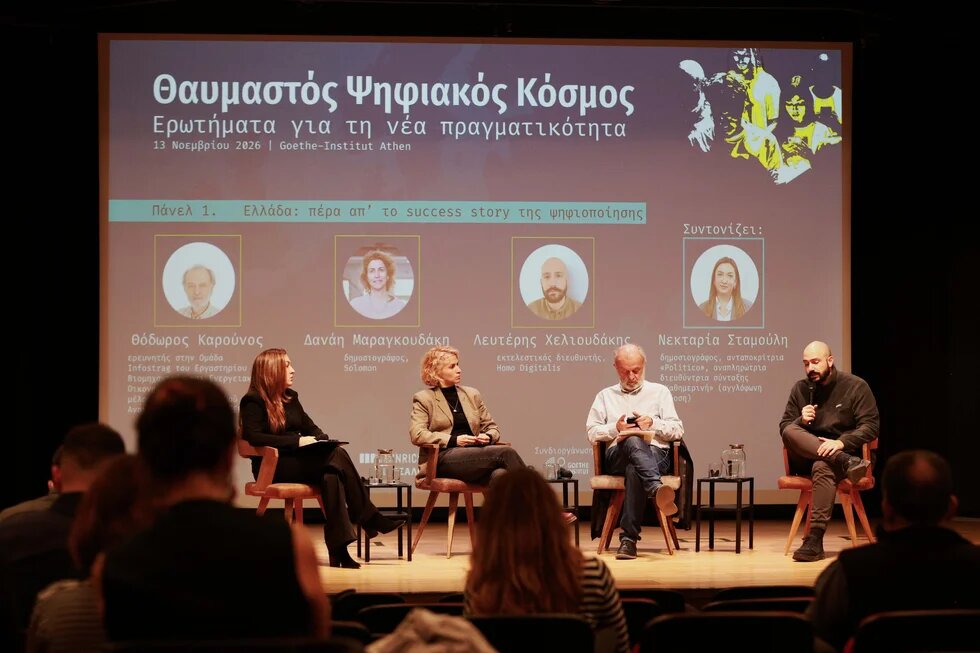
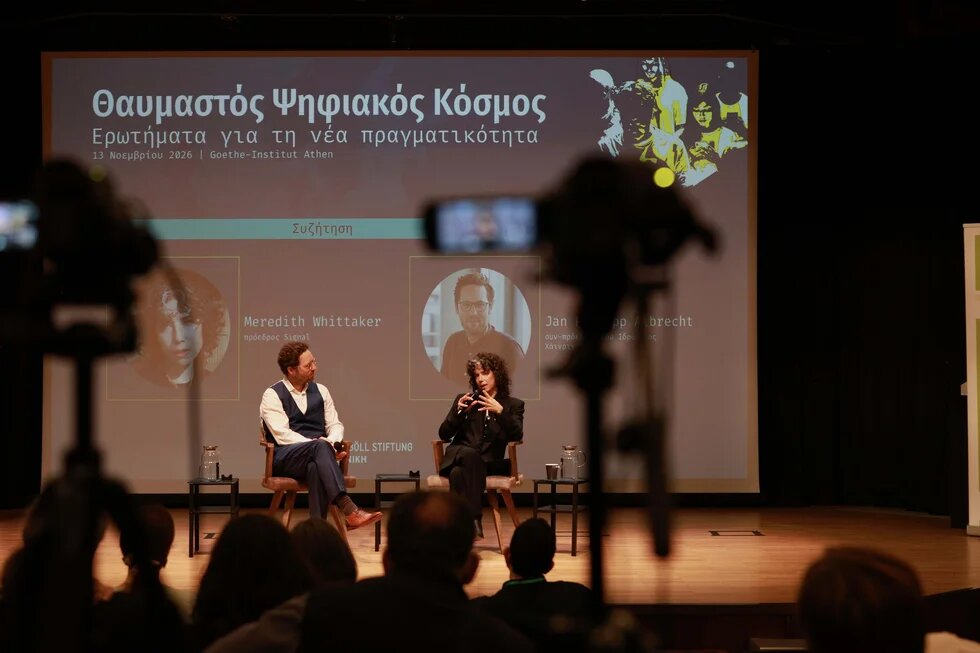
Ποιος αποφασίζει για τις τεχνολογίες που διαμορφώνουν την καθημερινότητά μας; Με ποια θεσμικά και τεχνικά εχέγγυα προστατεύονται τα προσωπικά δεδομένα και η δημοκρατία όταν κρίσιμες λειτουργίες του κράτους, της υγείας και της ενημέρωσης εξαρτώνται από λίγους πολυεθνικούς κολοσσούς; Σε αυτά τα ερωτήματα εστίασε η ημερίδα «Θαυμαστός ψηφιακός κόσμος: Ερωτήματα για τη νέα πραγματικότητα», που διοργάνωσε το Ίδρυμα Χάινριχ Μπελ σε συνδιοργάνωση με το Goethe-Institut Athen την Παρασκευή 13 Νοεμβρίου 2026.

Την ίδια ημέρα ένα εκτεταμένο παγκόσμιο μπλακ άουτ στις υποδομές της Microsoft παρέλυσε δημόσιες υπηρεσίες, νοσοκομεία και επικοινωνίες σε περισσότερες από 70 χώρες. Μια συγκυρία που, όπως σημείωσε στο άνοιγμα ο διευθυντής του Γραφείου Θεσσαλονίκης του Ιδρύματος, Μιχάλης Γουδής, μας υπενθυμίζει στην πράξη την ανάγκη να εξετάσουμε «τι σημαίνει τελικά για τη δημοκρατία μας να έχουμε τέτοιες μεγάλες εξαρτήσεις από μεγάλες εταιρείες τεχνολογίας».
«Ελλάδα: πέρα απ’ το success story της ψηφιοποίησης»
Η ταχύτατη ψηφιοποίηση του ελληνικού Δημοσίου μετά την πανδημία απλοποίησε τις καθημερινές συναλλαγές και άλλαξε ριζικά τη σχέση των πολιτών με το κράτος. Ωστόσο, όπως ανέδειξε η έρευνα του Solomon, που παρουσιάστηκε στην πρώτη θεματική συζήτηση της ημερίδας υπό τον συντονισμό της δημοσιογράφου Νεκταρίας Σταμούλη, πίσω από την ευκολία των ψηφιακών εφαρμογών κρύβονται σοβαρά κενά διαφάνειας και θεσμικού ελέγχου, καθώς και ζητήματα στρατηγικής αυτονομίας στη διαχείριση ευαίσθητων δεδομένων και δημόσιων συμβάσεων.
«Σήμερα η πλειονότητα των κρίσιμων κρατικών πληροφοριακών συστημάτων φιλοξενείται πλέον, όχι σε κρατικές υποδομές, αλλά στο cloud Azure της Microsoft» επισήμανε η δημοσιογράφος του Solomon Δανάη Μαραγκουδάκη, τονίζοντας ότι όταν πρόκειται για εκατομμύρια ιατρικούς φακέλους και φορολογικά στοιχεία, «το διακύβευμα παύει να είναι ατομικό και μετατρέπεται σε συλλογικό ζήτημα δημοκρατίας».
«Μπαίνουμε στο Gov.gr για να βγάλουμε ένα πιστοποιητικό, πηγαίνουμε στο φαρμακείο με μια συνταγή, πληρώνουμε φόρους. Σε όλες αυτές τις κινήσεις δίνουμε το ΑΜΚΑ, την ταυτότητά μας, το τι φάρμακα παίρνουμε. Τα δεδομένα υγείας μας ή της εφορίας δεν είναι απλοί αριθμοί, είναι η ιδιωτική εκδοχή του εαυτού μας σε ψηφιακή μορφή. Κι όταν εκτεθούν, δεν είναι σαν να διέρρευσε ένα password που απλώς το αλλάζεις». -Δανάη Μαραγκουδάκη, δημοσιογράφος Solomon
Όπως προκύπτει από την έρευνα, όσο το Δημόσιο προσέθετε νέα συστήματα στο cloud, η σύμβαση με τη Microsoft επεκτεινόταν με διαδοχικές τροποποιήσεις, χωρίς να προκηρυχθεί νέος ανοιχτός διαγωνισμός. Το συνολικό κόστος αυξήθηκε έτσι κατά 50%, από 87 σε 131 εκατομμύρια ευρώ, χωρίς το κράτος να μπορεί να συγκρίνει εναλλακτικές λύσεις και να εξασφαλίσει καλύτερες τιμές.
Την ίδια ώρα, παρότι ο νόμος 4727/2020 για την Ψηφιακή Διακυβέρνηση απαιτούσε να προηγηθούν ειδικές μελέτες ταξινόμησης, ώστε τα κρατικά δεδομένα να διαβαθμιστούν ανάλογα με την ευαισθησία τους και να ληφθούν τα ανάλογα μέτρα ασφαλείας πριν αποθηκευτούν, «στην Ελλάδα η σειρά αντιστράφηκε». Τα δεδομένα μεταφέρθηκαν πρώτα στο cloud και οι σχετικές μελέτες ανατέθηκαν μόλις το καλοκαίρι του 2026 έναντι 9,5 εκατομμυρίων ευρώ – ένα έργο που απεντάχθηκε από το Ταμείο Ανάκαμψης λόγω καθυστερήσεων και μεταφέρθηκε σε εθνικούς πόρους.
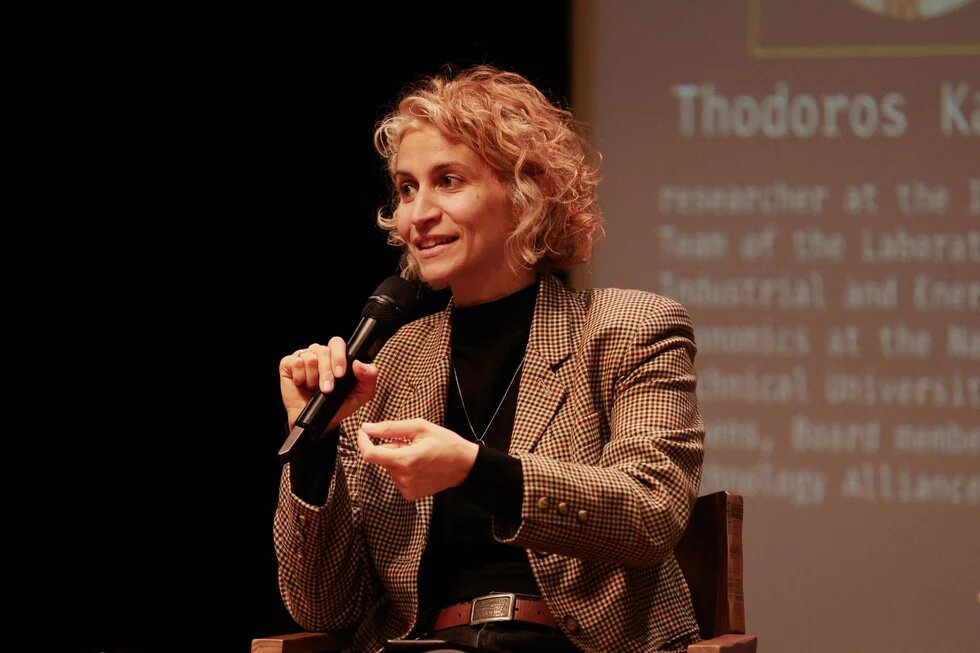
Για τον Θόδωρο Καρούνο, ερευνητή στην Ομάδα Infostrag του ΕΜΠ και μέλος του ΔΣ του Οργανισμού Ανοικτών Τεχνολογιών (ΕΕΛΛΑΚ), το πρόβλημα δεν είναι η συνεργασία του Δημοσίου με ιδιωτικές εταιρείες, αλλά το γεγονός ότι η πολιτεία κάθεται στο τραπέζι των διαπραγματεύσεων «ως φτωχός συγγενής», χωρίς εσωτερική τεχνογνωσία και χωρίς τη δυνατότητα να διαπραγματευτεί επί ίσοις όροις. Ενώ διεθνώς στις υποδομές υποστήριξης των συστημάτων κυριαρχεί κατά 70%-80% το ανοιχτό λογισμικό, στην Ελλάδα επιβλήθηκαν παντού κλειστά εμπορικά πακέτα εταιρειών όπως η Microsoft και η Oracle, ακόμη και σε φορείς που διέθεταν ήδη ανοιχτές λύσεις, όπως το Συμβούλιο της Επικρατείας. Μάλιστα, οι συμβάσεις αυτές υπογράφηκαν χωρίς ρήτρες εξόδου, οδηγώντας τη χώρα σε πλήρη τεχνολογικό εγκλωβισμό, όπου «το Δημόσιο υποχρεώνεται να πληρώνει ενοίκιο εις το διηνεκές» για άδειες και υποδομές, ενώ το κόστος μεταφοράς των δεδομένων σε άλλον πάροχο είναι απαγορευτικό.
«Ενώ το αρχικό Gov.gr κόστισε περίπου 5 εκατομμύρια και θα μπορούσε να επεκταθεί με άλλα 5-10 εκατομμύρια, το Υπουργείο επέλεξε μια λύση με κόστος 10 έως 15 φορές μεγαλύτερο, όπου το 30%-40% του ποσού αφορά άδειες χρήσης της Microsoft». -Θόδωρος Καρούνος, μέλος ΔΣ ΕΕΛΛΑΚ
Υπενθύμισε ότι πριν από 15 χρόνια η χώρα διέθετε ισχυρό ερευνητικό οικοσύστημα γύρω από τα πανεπιστήμια και το ΕΔΕΤ, όπου είχε αναπτυχθεί το ελληνικό cloud ανοιχτού λογισμικού Synnefo «τεχνικά ισάξιο με το Azure όταν ξεκίνησε», όπως επισήμανε, καθώς και την αρχική βάση του Gov.gr. Αντί όμως να αξιοποιηθούν αυτές οι δημόσιες υποδομές, επιλέχθηκαν εμπορικές λύσεις πολλαπλάσιου κόστους, ενώ απονευρώθηκε το οικοσύστημα των πανεπιστημίων που παλαιότερα εκπαίδευε μηχανικούς ικανούς να χτίζουν συστήματα, μετατρέποντάς τους σε απλούς διαχειριστές έτοιμων πακέτων.
Πέρα όμως από τον τεχνικό και οικονομικό εγκλωβισμό, η φιλοξενία κρατικών αρχείων σε αμερικανικούς παρόχους δημιουργεί και μια ευθεία νομική τρωτότητα. Όπως εξήγησε ο Λευτέρης Χελιουδάκης, εκτελεστικός διευθυντής της Homo Digitalis, βάσει της αμερικανικής νομοθεσίας (FISA και US CLOUD Act), οι αμερικανικές αρχές μπορούν να απαιτήσουν πρόσβαση σε δεδομένα ακόμη κι αν οι φυσικοί σέρβερ βρίσκονται εντός Ευρώπης.
«Το γεγονός ότι έχω έναν cloud server της Microsoft στην Ελλάδα, στην Ιρλανδία ή στο Βερολίνο δεν πάει να πει ότι δεν μπορεί να πάρει αύριο-μεθαύριο μια εντολή αυτή η εταιρεία και να διαμοιράσει δεδομένα με την αμερικανική κυβέρνηση». -Λευτέρης Χελιουδάκης, εκτελεστικός διευθυντής της Homo Digitalis
Ταυτόχρονα, ανέδειξε τη συστηματική παράκαμψη των ευρωπαϊκών κανόνων προστασίας δεδομένων στο εσωτερικό της χώρας. Σε πανευρωπαϊκή έρευνα του Ευρωπαϊκού Συμβουλίου Προστασίας Δεδομένων (EDPB), η ελληνική Αρχή κατέγραψε ότι από τους επτά κρίσιμους δημόσιους φορείς που ελέγχθηκαν στα υπουργεία μόνο ένας είχε διενεργήσει Εκτίμηση Αντικτύπου (DPIA) – την προκαταρκτική μελέτη που εντοπίζει τους κινδύνους πιθανής παραβίασης ή διαρροής των ευαίσθητων δεδομένων των πολιτών και καθορίζει τα αναγκαία μέτρα ασφαλείας.
Αξίζει να σημειωθεί πως, παρότι οι διοργανωτές είχαν απευθύνει επίσημη πρόσκληση στο Υπουργείο Ψηφιακής Διακυβέρνησης και τον αρμόδιο Γενικό Γραμματέα, δεν υπήρξε καμία ανταπόκριση.
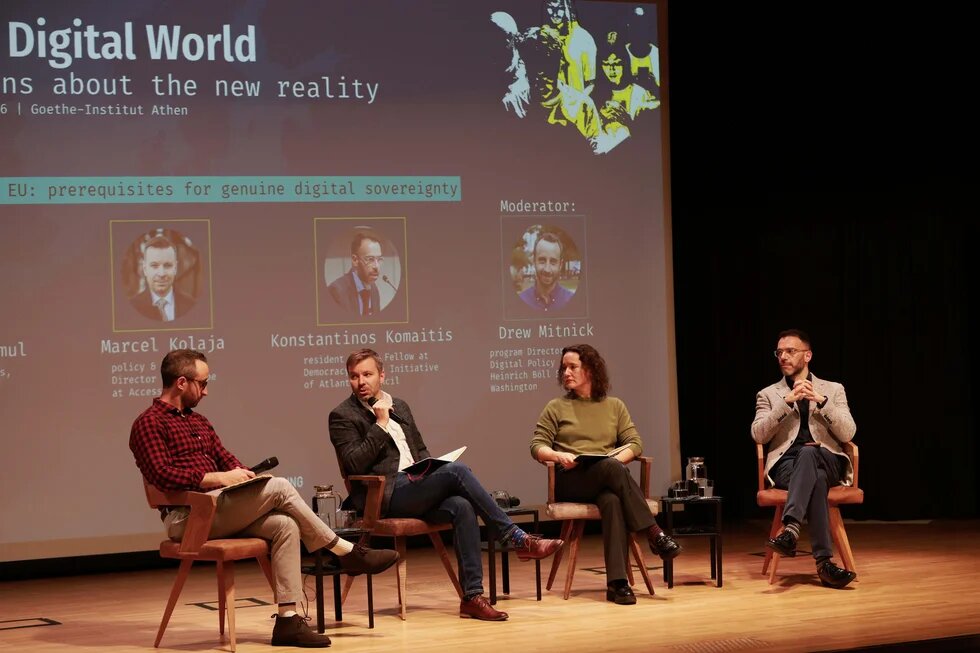
«ΕΕ: προϋποθέσεις μιας πραγματικής ψηφιακής κυριαρχίας»
Καθώς το 70%-80% της ευρωπαϊκής αγοράς cloud και κρίσιμων ψηφιακών υποδομών ελέγχεται σήμερα από μη ευρωπαϊκούς παρόχους, οι Βρυξέλλες αναζητούν τρόπους να αποκτήσουν τεχνολογική αυτονομία. Αρκεί όμως η απλή αντικατάσταση των αμερικανικών κολοσσών από ευρωπαϊκούς; Στο ερώτημα αυτό επικεντρώθηκε το δεύτερο πάνελ, υπό τον συντονισμό του Drew Mitnick, διευθυντή προγράμματος Ψηφιακής Πολιτικής του Ιδρύματος Χάινριχ Μπελ στην Ουάσιγκτον.
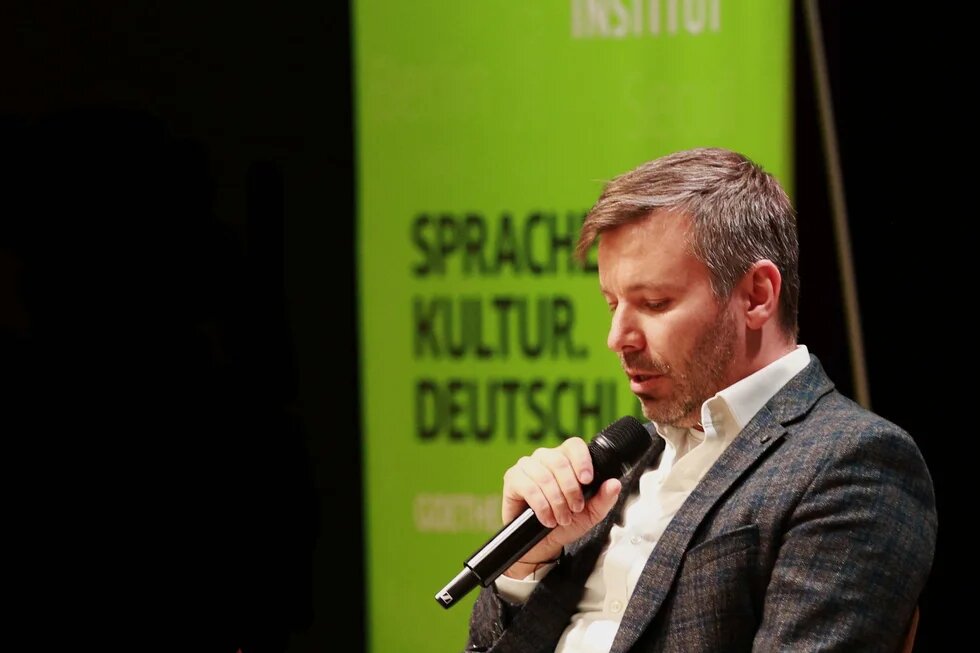
Ο Marcel Kolaja, διευθυντής Πολιτικής και Συνηγορίας για την Ευρώπη στον διεθνή οργανισμό Access Now και πρώην αντιπρόεδρος του Ευρωπαϊκού Κοινοβουλίου, προειδοποίησε ότι η νέα πρόταση της Επιτροπής για την Ανάπτυξη Cloud και AI (CADA), που προβλέπει τον τριπλασιασμό των data centers τα επόμενα χρόνια, κινδυνεύει να φέρει το αντίθετο αποτέλεσμα. Καθώς τα περισσότερα κέντρα δεδομένων ανήκουν ή ενοικιάζονται από τους ίδιους αμερικανικούς κολοσσούς, η αύξηση της χωρητικότητας ενδέχεται να παγιώσει τη δύναμή τους αντί να αποκεντρώσει την ισχύ.
Αμφισβητώντας τον ίδιο τον όρο «τεχνολογική κυριαρχία», αντιπρότεινε τον «ψηφιακό αυτοπροσδιορισμό», υποστηρίζοντας ότι στο κέντρο της πολιτικής θα πρέπει να βρίσκονται τα ανθρώπινα δικαιώματα και όχι απλώς τα βιομηχανικά συμφέροντα. Όπως επεσήμανε, η αντικατάσταση ενός ξένου προμηθευτή από έναν ευρωπαϊκό δεν εγγυάται αυτομάτως τον σεβασμό των δικαιωμάτων.
«Το πραγματικό ερώτημα που πρέπει να θέσουμε είναι αν θέλουμε όντως να ζούμε σε μια κοινωνία που εστιάζει τόσο πολύ στην επιτήρηση αντί για την προστασία». -Marcel Kolaja, διευθυντής Πολιτικής και Συνηγορίας για την Ευρώπη, Access Now
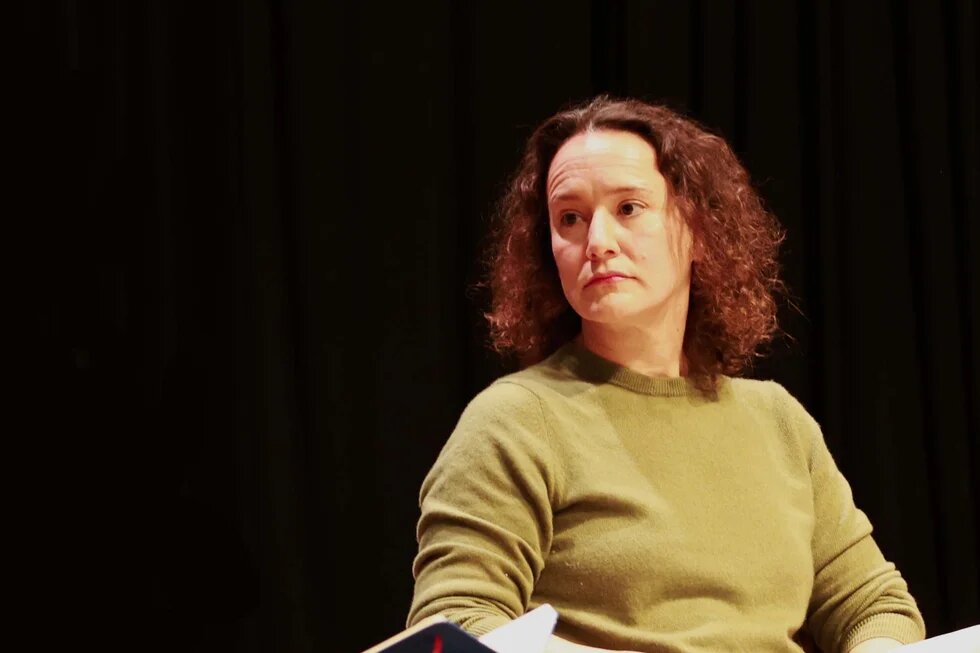
Η Katharine Jarmul, ιδρύτρια του Kjamistan και συγγραφέας του βιβλίου «Practical Data Privacy», αποδόμησε το αφήγημα ότι η Ευρώπη «μένει πίσω», επισημαίνοντας ότι «αν “μπροστά” σημαίνει να κερδίζονται ή να χάνονται ολόκληρες εκλογές από δισεκατομμυριούχους, τότε είμαι πολύ χαρούμενη να μείνουμε πίσω».
Όπως ανέφερε, κορυφαία ερευνητικά εργαστήρια στη Ζυρίχη ή τη Βαρσοβία στελεχώνονται από Ευρωπαίους επιστήμονες, όμως το ταλέντο τους προσελκύεται διαρκώς από αμερικανικές εταιρείες με τεράστια χρηματοδότηση, ενισχύοντας τη δημιουργία μονοπωλίων. Κάλεσε, μάλιστα, να αμφισβητήσουμε την ιδέα ότι το cloud πρέπει να λειτουργεί μόνο όπως το σχεδίασαν οι Big Tech, προτείνοντας τεχνολογίες με την ιδιωτικότητα ενσωματωμένη εξ αρχής (privacy-first).
«Ο ανοιχτός κώδικας είναι συλλογικό αγαθό από τη φύση του. Αλλά όταν κάποιες από τις μεγαλύτερες ανοιχτές βιβλιοθήκες στον κόσμο ελέγχονται από ελάχιστες αμερικανικές εταιρείες και εξαρτώνται από το αν η Google θα δώσει 50.000 δολάρια του χρόνου, τότε αυτό δεν είναι πια ένα συλλογικό αγαθό». -Katharine Jarmul, ιδρύτρια Kjamistan
Χαρακτήρισε τα σχέδια κατασκευής γιγαντιαίων data centers ενεργειακά ανέφικτα για τα ευρωπαϊκά δίκτυα ηλεκτρισμού και ανέδειξε υπαρκτές, αποκεντρωμένες εναλλακτικές, από τη μετάβαση δημόσιων διοικήσεων σε ανοιχτό λογισμικό (όπως στο γερμανικό κρατίδιο Σλέσβιγκ-Χόλσταϊν), μέχρι τη διασύνδεση των υφιστάμενων δημόσιων κέντρων υπερυπολογιστών (HPC clusters) στη Γερμανία για την εκπαίδευση συλλογικών μοντέλων AI – τα οποία διαθέτουν συνολικά μεγαλύτερη υπολογιστική ισχύ από όλη την υποδομή των εταιρειών του Elon Musk μαζί.
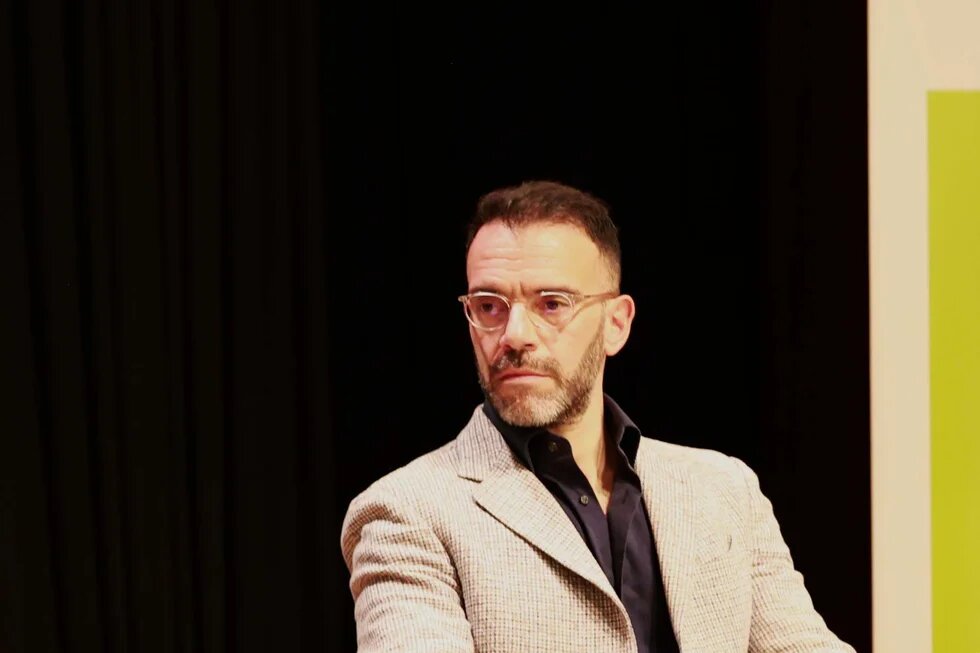
Ο Κωνσταντίνος Κωμαΐτης, senior resident fellow στην πρωτοβουλία Democracy + Tech Initiative του Atlantic Council, παρέθεσε τρία πρόσφατα γεγονότα που δείχνουν πόσο επείγουσα είναι η συζήτηση: το παγκόσμιο μπλακ άουτ της Microsoft, που άφησε χωρίς επικοινωνία κυβερνητικές υπηρεσίες στην Αυστραλία και τη Σιγκαπούρη και παρέλυσε το GPS ασθενοφόρων στο Ηνωμένο Βασίλειο, την οδηγία της κυβέρνησης Τραμπ το 2026 προς τις αμερικανικές πρεσβείες να πιέσουν τις Βρυξέλλες και ξένες κυβερνήσεις κατά του GDPR, και τους αμερικανικούς ελέγχους εξαγωγών, που απέκλεισαν μη Αμερικανούς πολίτες από προηγμένα μοντέλα AI.
Επισήμανε ότι καμία χώρα ή ήπειρος δεν μπορεί να παράγει μόνη της ολόκληρη την τεχνολογική αλυσίδα (τσιπ, cloud, καλώδια, λογισμικό) και πως η απάντηση, επομένως, δεν βρίσκεται στην τεχνολογική απομόνωση ούτε στην απλή αντικατάσταση των αμερικανικών εταιρειών από ευρωπαϊκές, αλλά στην επιστροφή στις θεμελιώδεις ιδιότητες του διαδικτύου μέσω της «διαλειτουργικής κυριαρχίας» – μιας αρχιτεκτονικής που δίνει σε κράτη και πολίτες την επιλογή να αλλάζουν παρόχους και να μεταφέρουν τα δεδομένα τους.
«Η κυριαρχία πρέπει να είναι ιδιότητα της αρχιτεκτονικής του δικτύου, όχι απλώς ιδιότητα της ιδιοκτησίας. Αν απλώς αντικαταστήσουμε τα αμερικανικά μονοπώλια με κλειστά ευρωπαϊκά, αλλάζουμε τη σημαία, αλλά όχι τη φύση του προβλήματος». -Κωνσταντίνος Κωμαΐτης, senior resident fellow στo Democracy + Tech Initiative, Atlantic Council
Η ιδιωτικότητα στην εποχή της ψηφιακής επιτήρησης
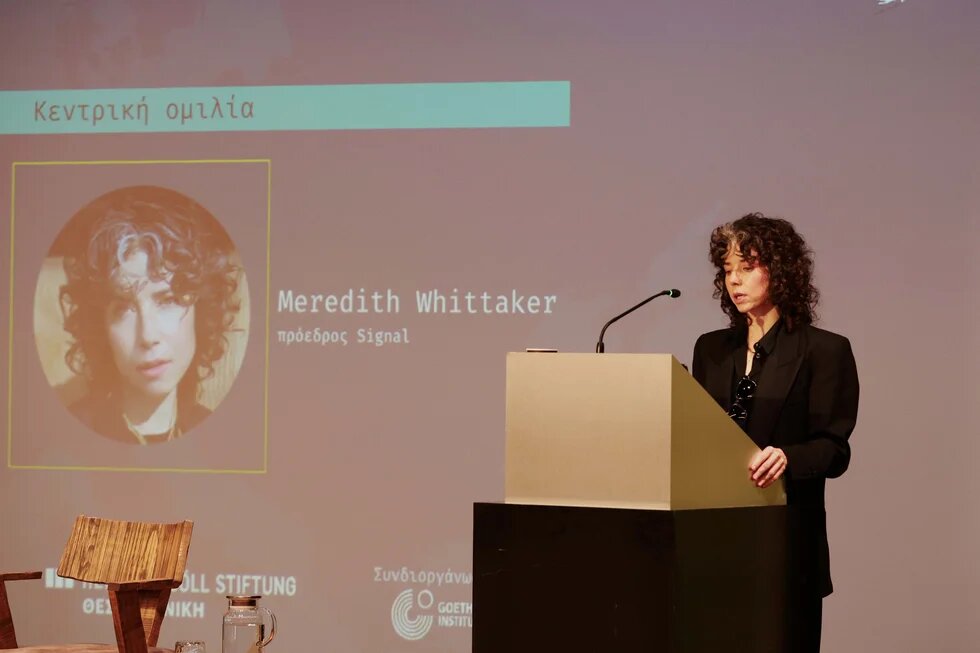
Η ημερίδα κορυφώθηκε με την κεντρική ομιλία της Meredith Whittaker, προέδρου της μη κερδοσκοπικής εφαρμογής κρυπτογραφημένων επικοινωνιών Signal, και τον διάλογο που ακολούθησε με τον Jan Philipp Albrecht, συμπρόεδρο του Ιδρύματος Χάινριχ Μπελ.
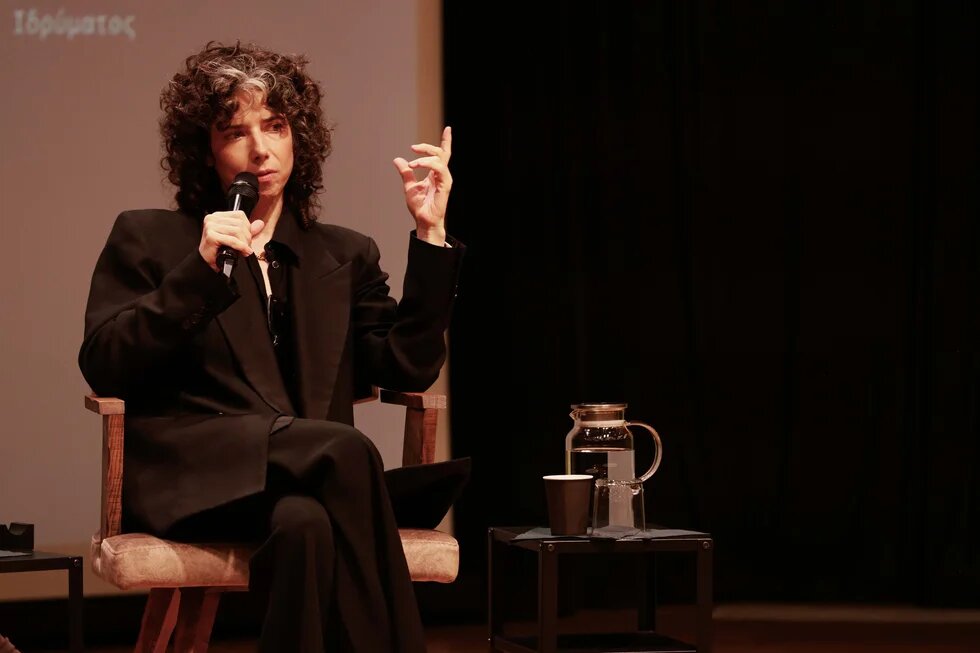
Η Meredith Whittaker –η οποία εργάστηκε επί 13 χρόνια στην Google προτού αποχωρήσει ηγούμενη αντιδράσεων κατά της στρατιωτικής χρήσης του AI (Project Maven) και συνιδρύσει το ινστιτούτο AI Now– άνοιξε την ομιλία της με ένα σύμβολο από την Αρχαία Αγορά της Αθήνας: το κληρωτήριον, τη μαρμάρινη συσκευή τυχαίας επιλογής δικαστών. Όπως εξήγησε, οι Αθηναίοι «δεν βασίστηκαν στις καλές προθέσεις, στις υποσχέσεις ή στη χαρισματική ηγεσία. Έφτιαξαν μια μηχανή που έκανε την παρέμβαση δύσκολη, ίσως και αδύνατη. Ενσωμάτωσαν την πολιτική τους στον ίδιο τον σχεδιασμό, ώστε να μη χρειάζεται να βασιζόμαστε στην εμπιστοσύνη και σε καλοπροαίρετους ηγέτες» – μια λογική που, όπως τόνισε, διέπει και τον ίδιο τον σχεδιασμό του Signal.
«Δεν υποσχόμαστε ότι δεν θα διαβάσουμε τα μηνύματά σας, φτιάχνουμε το Signal έτσι ώστε κυριολεκτικά να μην μπορούμε να τα διαβάσουμε. Ακόμα κι αν μου βάλετε ένα όπλο στον κρόταφο, δεν μπορώ να σας δώσω τα δεδομένα των χρηστών». -Meredith Whittaker, πρόεδρος Signal
Παραδεχόμενη ανοιχτά ότι ακόμη και το Signal αναγκάζεται να χρησιμοποιεί εν μέρει τους σέρβερ της Amazon (AWS), εξήγησε ότι «η κρυπτογράφηση από άκρο σε άκρο σημαίνει ότι κανείς –ούτε η Amazon, ούτε το Signal– δεν μπορεί να διαβάσει τα μηνύματά σας. Μας επιτρέπει να χρησιμοποιούμε την υποδομή αυτών των εταιρειών σαν έναν δρόμο, χωρίς να τους παραδίδουμε το φορτίο».
Αντλώντας παραδείγματα και από την ελληνική πραγματικότητα, όπως τη σύμβαση του 2020 με την Palantir, τη διαρροή των email αποδήμων από το Υπουργείο Εσωτερικών, τα συστήματα βιομετρικής επιτήρησης «Κένταυρος» και «Υπερίων» στα νησιά του Αιγαίου, για τα οποία η ΑΠΔΠΧ επέβαλε πρόστιμο 175.000 ευρώ –δηλαδή, «όσα ξοδεύει η Google σε χυμούς μέσα σε μία μέρα», όπως σχολίασε σκωπτικά– καθώς και την καταδίκη τεσσάρων στελεχών της Intellexa τον Φεβρουάριο του 2026 για το σκάνδαλο του Predator, τόνισε ότι η ελληνική εμπειρία «έχει μαθήματα που χρειάζεται η υπόλοιπη Ευρώπη».
«Ένα επιχειρηματικό μοντέλο επιτήρησης με ευρωπαϊκή διεύθυνση παραμένει ένα επιχειρηματικό μοντέλο επιτήρησης» -Meredith Whittaker, πρόεδρος Signal
Η Whittaker στάθηκε σε τρεις εξελίξεις που απειλούν την ιδιωτικότητα. Η πρώτη αφορά το Chat Control, τη νομοθετική πρόταση που συζητείται από το 2022 με στόχο την καταπολέμηση της παιδικής κακοποίησης, η οποία όμως επιχειρεί να επιβάλει μαζική σάρωση των ιδιωτικών μηνυμάτων στη συσκευή του χρήστη. Προειδοποίησε ότι «μια κερκόπορτα στην κρυπτογράφηση δεν έχει εθνικότητα – από τη στιγμή που υπάρχει, υπάρχει για κάθε μυστική υπηρεσία και κάθε εγκληματική οργάνωση στον κόσμο», επαναλαμβάνοντας κατηγορηματικά πως αν το Signal υποχρεωθεί να υπονομεύσει την κρυπτογράφησή του, θα αποχωρήσει από την ευρωπαϊκή αγορά.
Εξίσου ανησυχητική χαρακτήρισε την υποχρεωτική επαλήθευση ηλικίας (Age Verification) στο πλαίσιο της απαγόρευσης χρήσης των social media από παιδιά κάτω των 15 ετών, προειδοποιώντας ότι «ο έλεγχος ηλικίας για τα παιδιά είναι, στην πράξη, έλεγχος ηλικίας για όλους μας και διολισθαίνει πολύ γρήγορα σε επαλήθευση ταυτότητας και σε παρακολούθηση του πού πηγαίνεις και τι κάνεις στο διαδίκτυο».
Ως την «πιο επικίνδυνη» εξέλιξη και εκείνη που, όπως ομολόγησε, την ανησυχεί περισσότερο από όλες, ανέδειξε τους AI agents, οι οποίοι ενσωματώνονται απευθείας στα λειτουργικά συστήματα των κινητών τηλεφώνων και, αποκτώντας πρόσβαση στην οθόνη, τις επαφές και τα μηνύματά μας πριν αυτά κρυπτογραφηθούν, λειτουργούν αρχιτεκτονικά με τον ίδιο τρόπο που λειτουργεί ένα κατασκοπευτικό λογισμικό όπως το Predator.
«Η διαφορά ανάμεσα σε ένα κατασκοπευτικό λογισμικό που διαβάζει την οθόνη σου και σε έναν agent που τη διαβάζει για λογαριασμό σου ανάγεται σε μια εκδοχή κατασκευασμένης συναίνεσης και πρόθεσης. Επειδή αρχιτεκτονικά, τεχνικά, είναι ακριβώς τα ίδια πράγματα». -Meredith Whittaker, πρόεδρος Signal
Καταθέτοντας επτά συγκεκριμένες προτάσεις πολιτικής, ζήτησε: να κλείσει οριστικά η «πόρτα» στη σάρωση ιδιωτικών επικοινωνιών, να αντιμετωπίζονται οι δημόσιες ψηφιακές συμβάσεις ως ζήτημα διακυβέρνησης (με δημοσίευση, μελέτη αντικτύπου και σχέδιο εξόδου, χωρίς «δωρεάν» συμφωνίες εκτός μητρώου), να χρηματοδοτηθούν το ανοιχτό λογισμικό και οι μη κερδοσκοπικές υποδομές ως δημόσια αγαθά, να μη θυσιαστεί ο GDPR στον βωμό της «απλοποίησης» αλλά να εφαρμοστεί στην πράξη, να ρυθμιστεί το επιχειρηματικό μοντέλο αντί να καταργείται η ανωνυμία των χρηστών, να ολοκληρωθεί η λογοδοσία για το Predator μέχρι τους ηθικούς αυτουργούς, και να κατοχυρωθεί σαφές δικαίωμα εξαίρεσης από τους AI agents των λειτουργικών συστημάτων.
«Ρυθμίστε το επιχειρηματικό μοντέλο, όχι τον χρήστη. Προστατέψτε την ανωνυμία ως δημοκρατική υποδομή». -Meredith Whittaker, πρόεδρος Signal
Στον διάλογο που ακολούθησε, ο Jan Philipp Albrecht, ο οποίος υπήρξε ευρωβουλευτής, διαπραγματευτής του Ευρωπαϊκού Κοινοβουλίου για τον Γενικό Κανονισμό Προστασίας Δεδομένων (GDPR) και πρώην υπουργός Ψηφιακής Πολιτικής στο κρατίδιο Σλέσβιγκ-Χόλσταϊν της Γερμανίας, έθεσε το κρίσιμο ερώτημα πώς μπορούν οι πολίτες να κινητοποιηθούν ξανά υπέρ της ιδιωτικότητας, όταν για χρόνια κυριαρχούσε το επιχείρημα ότι η προστασία δεδομένων δεν έχει νόημα, «αφού έτσι κι αλλιώς ανεβάζουμε τα πάντα για τη ζωή μας στο διαδίκτυο». Η Meredith Whittaker σημείωσε ότι το κλίμα αλλάζει ραγδαία, καθώς οι πολίτες βιώνουν πλέον τις υλικές συνέπειες των αλγορίθμων στη ζωή τους – από την άρνηση χορήγησης δανείων και την υποβάθμιση της εργασίας μέχρι τις κάμερες μαζικής παρακολούθησης και την περιβαλλοντική επιβάρυνση των data centers.
Στρέφοντας τη συζήτηση στα νομικά εργαλεία που διαθέτει η Ευρώπη απέναντι στο διαφημιστικό μοντέλο των Big Tech, ο συμπρόεδρος του Ιδρύματος Χάινριχ Μπελ υπογράμμισε πως οι εταιρείες αυτές δεν λειτουργούν ως ουδέτεροι μεσάζοντες, καθώς η ενεργή παρέμβαση των αλγορίθμων τους ακυρώνει το επιχείρημα της απουσίας νομικής ευθύνης για όσα δημοσιεύονται.
«Οι πλατφόρμες αυτές δεν μεταφέρουν απλώς περιεχόμενο από τον έναν χρήστη στον άλλον. Χρησιμοποιούν αλγορίθμους για να επιμελούνται τι δημοσιεύεται και τι προβάλλεται στους χρήστες. Αυτό έρχεται σε απόλυτη αντίφαση με την ασυλία ευθύνης από την οποία επωφελούνται». -Jan Philipp Albrecht, συμπρόεδρος Ιδρύματος Χάινριχ Μπελ
Προειδοποιώντας για μια επερχόμενη οικονομική φούσκα στην Τεχνητή Νοημοσύνη, η Whittaker κάλεσε την Ευρώπη να εγκαταλείψει τη φαντασίωση ότι θα φτιάξει έναν ευρωπαϊκό κλώνο των αμερικανικών κολοσσών και να επενδύσει σε μικρότερα, πιο αποδοτικά και ελεγχόμενα μοντέλα AI, σχεδιασμένα για πραγματικές ανάγκες (όπως σε ένα νοσοκομείο ή ένα εργοστάσιο), με αυστηρές προδιαγραφές ασφάλειας και ιδιωτικότητας.
«Τα περισσότερα από όσα ζούμε δεν είναι στην πραγματικότητα τόσο καινούργια. Η συγκέντρωση ισχύος, το επιχειρηματικό μοντέλο, ο πειρασμός της επιτήρησης για την εδραίωση της εξουσίας, είναι πολύ παλιά. Όμως αυτό που θα χτίσουμε στη συνέχεια δεν χρειάζεται να είναι μία απ’ τα ίδια. Αυτό το κομμάτι είναι ακόμα δικό μας να το αποφασίσουμε». -Meredith Whittaker, πρόεδρος Signal